【第15回】パスワードを一本化する~SSOとIDaaSとは~
校務支援システム、学習eポータル、Google Workspace、各種クラウド教材——先生たちが1日に開くサービスの数だけ、ログイン画面とパスワードが増えていきます。
覚えきれないから「付箋に書く」「全部同じパスワードにする」という先生方も多いのではないでしょうか?この実態をそのままにせず、仕組み側で解消することが今後の課題です。
第14回では「ID管理」がセキュリティの次の一手になる理由を整理しました。これまでのコラムでも「SSO(シングルサインオン)」という言葉には触れてきましたが、今回はその仕組みを一歩掘り下げ、SSOと、それを支えるIDaaSを学校現場の言葉で整理します。
SSO(シングルサインオン)とは何か——「鍵を1本にする」仕組み
SSO(シングルサインオン)は、一度認証すれば、その後はSSO連携された別のサービスでも、原則としてあらためてID・パスワードを入力せずに使える仕組みです。家の鍵を1本にまとめるようなイメージに近く、覚えるパスワードの数を減らせるため、使い回しや付箋メモといったリスクを抑えやすくなります。
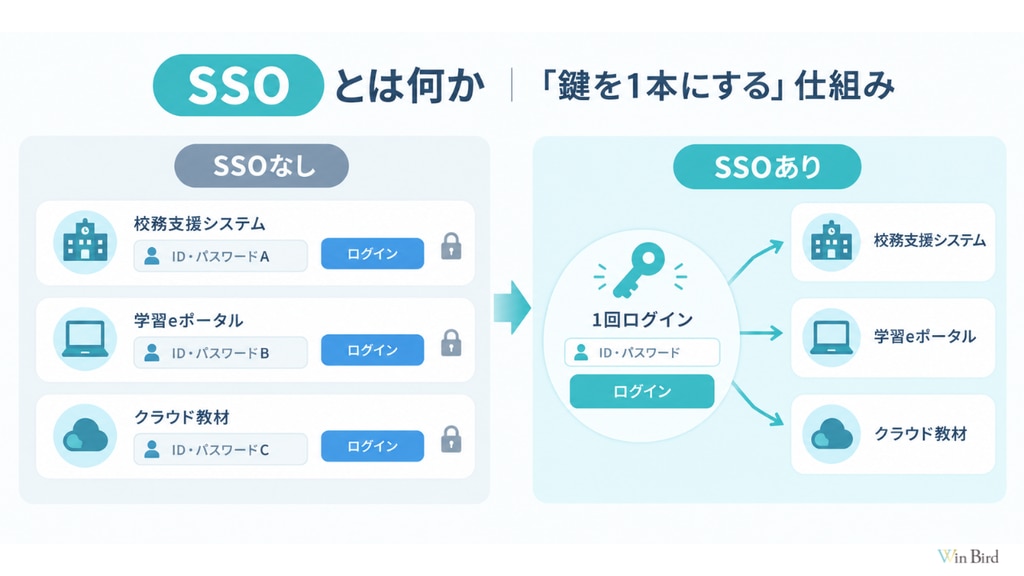
認証を引き受ける側と、使う側
SSOの裏側では、認証をまとめて引き受ける役(IdP=アイデンティティ・プロバイダ)と、その結果を受け取って利用させる各サービス(SP=サービス・プロバイダ)が連携しています。学校でIdPの役割を担うことが多いのが、次章で説明する「Google Workspace」や「Microsoft Entra ID」です。
Google Workspace・Microsoft Entra IDとSSOの関係
多くの学校・教育委員会では、Google WorkspaceやMicrosoft 365を教職員・児童生徒のアカウント基盤として利用しています。Google WorkspaceのID管理機能やMicrosoft Entra IDは、外部サービスに対するSSOのIdP(認証の引き受け役)として利用できます。
Google Workspaceの場合
Googleアカウントへのログインを起点に、対応した外部サービス(校務支援システムや学習系クラウドサービスなど)へそのままアクセスできるよう連携できます。教材ベンダー側がGoogleとのSSO連携に対応していれば、児童生徒・教職員は個別にパスワードを覚える必要がなくなります。
Microsoft Entra ID(Microsoft 365)の場合
Microsoft Entra IDも同様に、対応サービスとのSSO連携を軸にした認証基盤です。教育委員会でMicrosoft 365を採用している場合、既存の校務系システムとの連携可否を確認するところから検討が始まることが多くなります。
「Googleでログイン」=組織として管理されたSSO、とは限らないWebサービスでよく見る「Googleでログイン」は、Googleアカウントを使った認証方式の一つです。ただし、ボタンがあるだけで、そのサービスが教育委員会のGoogle Workspaceと組織的に連携・管理されているとは限りません。個人アカウントでも利用できてしまうのか、利用対象ユーザーを管理者側で制御できるのか、利用状況を把握できるのか——といった点まで確認することが重要です。
IDaaSとは——SSOだけでは終わらない理由
SSOは「ログインを楽にする」入り口の話です。しかし学校・教育委員会が本当に向き合う必要があるのは、その奥にあるIDaaS(Identity as a Service)という考え方です。
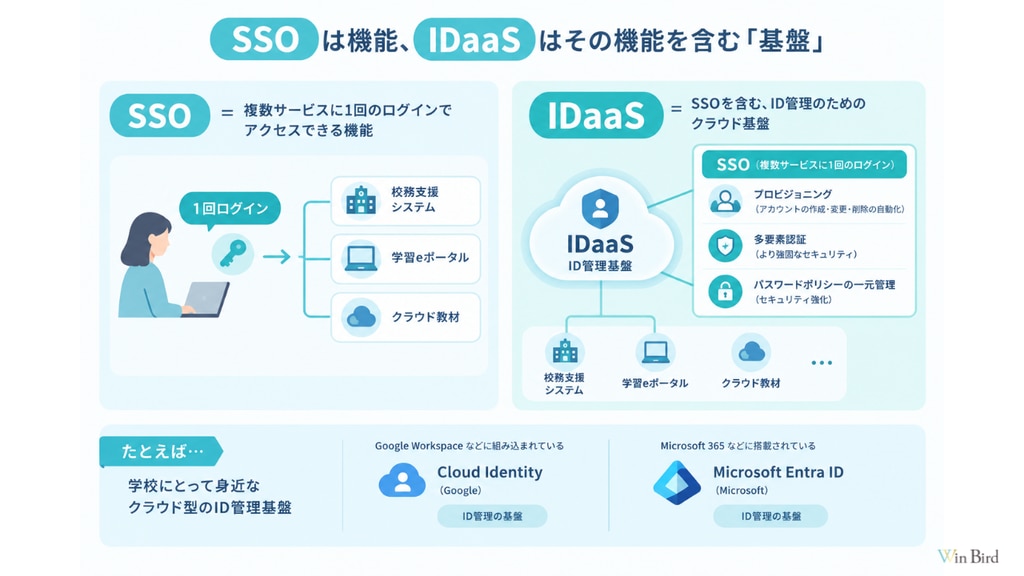
SSOは機能、IDaaSはその機能を含む「基盤」
SSOは「複数サービスに1回のログインでアクセスできる」という機能の名前です。一方IDaaSは、SSOに加えてプロビジョニング(アカウントの作成・変更・削除の自動化)や多要素認証、パスワードポリシーの一元管理などをまとめて提供する、クラウド上のID管理基盤全体を指します。Googleでは、Google Workspaceにも組み込まれているCloud IdentityがID管理の基盤となっており、MicrosoftではMicrosoft Entra IDが同様の役割を担っています。学校にとって身近なクラウド型のID管理基盤と言えるでしょう。
すべての土台にあるのは「アイデンティティ」
SSOもIDaaSも、突き詰めれば「その人が誰であるか」というアイデンティティ情報を、1つの基盤で正確に管理し、必要なサービスへ安全に連携させるための仕組みです。氏名・所属・役職などの情報が複数のシステムでバラバラに管理される状態から、信頼できるID情報を基準に、各サービスへ一貫して連携・管理できる状態にしていく——これがID管理の重要な考え方です。
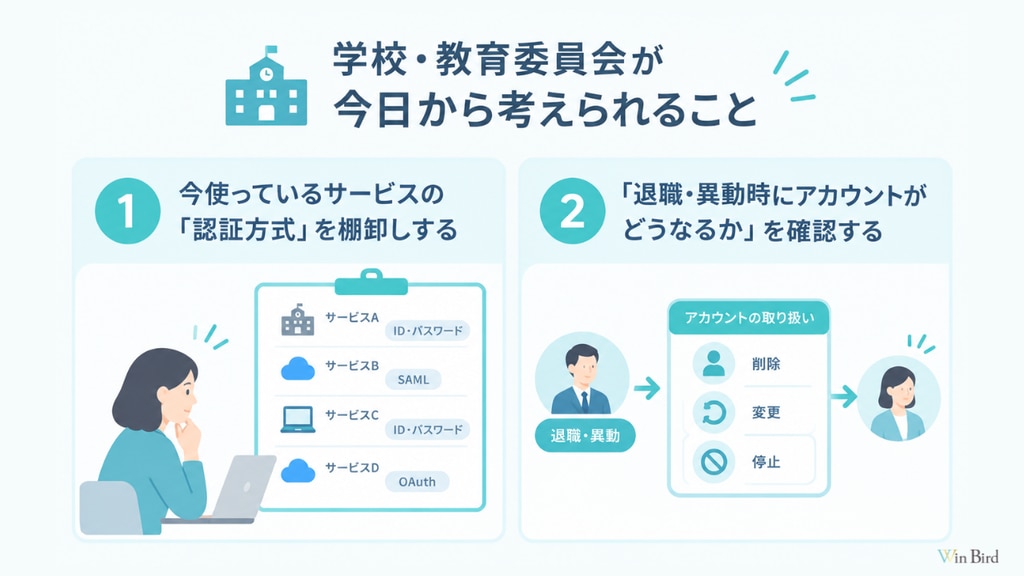
学校・教育委員会が今日から考えられること
今使っているサービスの「認証方式」を棚卸しする
校務支援システム・学習系クラウドサービスのそれぞれが、Google WorkspaceやMicrosoft Entra IDとのSSO連携に対応しているかを確認するところから始められます。対応済みなのに使っていない、というケースは珍しくありません。
「退職・異動時にアカウントがどうなるか」を確認する
IDaaSの重要な役割の一つが、「入職・異動・退職」といったアカウントのライフサイクル管理です。手作業でのアカウント削除・権限変更に頼っている場合、消し忘れがセキュリティリスクになります。このプロビジョニングの自動化については、シリーズの中で改めて詳しく取り上げます。
「今の認証方式が合っているか分からない」とお悩みの方へ
現状の棚卸しからご相談ください
Google Workspace管理者コンサルティングでは、既存システムとのSSO連携可否の確認から、IDaaSとしての設定・運用設計まで伴走支援します。「何から手をつければいいか分からない」段階からのご相談を歓迎します。
Google for Education ソリューションパートナーとして、導入支援から活用定着まで伴走します。
今日の「5分でチェック!」
確認してみましょう
チェックが少ない項目が、今の優先課題です。SSOとIDaaSは「便利になる」だけの話ではなく、退職者アカウントの消し忘れなどセキュリティリスクを減らす仕組みでもあります。次回は、こうしたID・認証の基盤を踏まえながら、学校で利用が広がる生成AI「Gemini」を安全に使うには何を確認すればよいのかを見ていきます。
この記事の著者